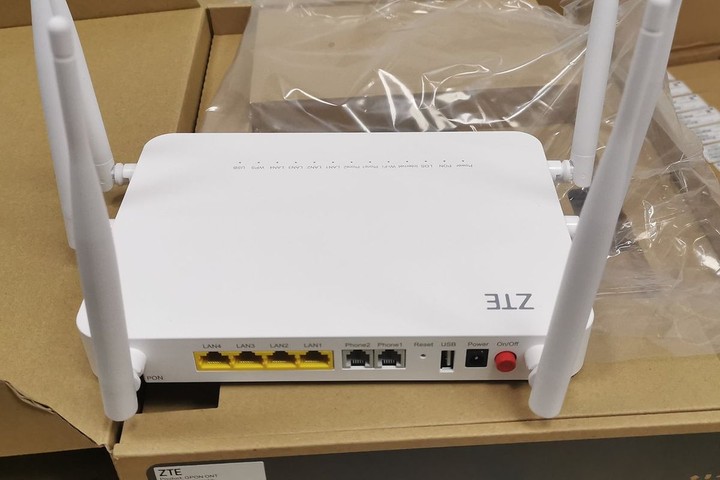
Di banyak rumah di Tangerang Raya, router Wi-Fi adalah kotak putih yang menyala 24 jam di sudut ruang tamu. Orang nyaris tidak pernah memeriksanya, kecuali saat internet melambat. Padahal sebuah temuan keamanan yang dipublikasikan pertengahan Oktober 2026 menunjukkan kotak itu bisa diretas dari jarak jangkauan sinyal, tanpa perlu tahu kata sandi jaringan sama sekali.
Celahnya ada di perangkat lunak pengelola Wi-Fi Protected Setup (WPS), fitur yang biasa dipakai untuk menyambungkan HP atau smart TV ke router cukup dengan menekan tombol atau memasukkan PIN. Peneliti keamanan Quentin Kaiser menamai celah ini “WPSplinter” dan memaparkan temuannya di konferensi keamanan Hexacon di Paris, Jumat (16/10/2026).
Menurut Kaiser, kode rentan itu sudah tertanam di paket pengembangan perangkat lunak (SDK) Broadcom setidaknya sejak 2010. Artinya, usia celah ini kurang lebih 16 tahun — jauh lebih tua daripada sebagian besar merek router yang beredar di pasaran hari ini.
Bukan soal password yang lemah
Yang membuat WPSplinter berbeda dari celah keamanan router biasa adalah titik masuknya. Serangan tidak terjadi setelah penyerang mencoba menebak kata sandi, melainkan pada tahap paling awal, saat perangkat masih berkomunikasi untuk memulai proses WPS.
Masalahnya muncul ketika pesan WPS yang terpecah-pecah disusun ulang oleh perangkat lunak. Kode tidak memeriksa apakah hasil susunan pesan itu muat di ruang memori yang tersedia. Akibatnya memori bisa dirusak, dan penyerang yang berada dalam jangkauan sinyal Wi-Fi dapat menjalankan kodenya sendiri di dalam router.
Kaiser menyebut penyerang bisa mendapatkan akses tingkat root — kendali penuh atas perangkat. Ia tidak perlu tahu PIN WPS, tidak perlu menekan tombol di router, dan tidak perlu memegang kata sandi jaringan. Semua itu dilewati karena kerentanannya berada sebelum proses login.
Konsekuensi praktisnya penting dicatat: mematikan fitur WPS lewat menu pengaturan router belum tentu menutup celah ini. Mengganti kata sandi Wi-Fi juga tidak membantu, karena serangan berlangsung sebelum tahap autentikasi. Dua langkah itu justru saran pengamanan yang paling sering diberikan ketika ada kabar router bocor.
Diuji langsung, bukan sekadar simulasi
Kaiser tidak berhenti pada analisis kode. Ia menguji temuannya pada router milik sejumlah penyedia internet di Belgia, dan hasilnya cukup telanjang.
Pada router Askey TCG3000 yang dipakai operator Orange Belgia, kode yang ia jalankan mampu mengambil kata sandi Wi-Fi lalu mengirimkannya ke perangkat penyerang secara nirkabel. Pada router Proximus BBOX3V+ buatan Sagemcom, ia berhasil membuka akses kendali jarak jauh (remote shell) yang berjalan lewat sinyal Wi-Fi.
“Serangan ini bisa dilakukan dari jarak jauh,” tulis Kaiser di blognya. Ia menyatakan bisa mengambil alih banyak router di Belgia “dari seberang jalan”.
Hitungan kasarnya: sekitar 850.000 router Proximus, 500.000 router VOO, dan 210.000 router Orange di Belgia terdampak. Untuk skala global, Kaiser memperkirakan celah ini menyentuh puluhan vendor, ratusan produk, dan jutaan titik akses berbasis Broadcom.
Satu detail yang layak dicatat: Kaiser menyebut bantuan model kecerdasan artifisial memangkas waktu risetnya dari hitungan bulan menjadi kurang dari sepekan. Riset kerentanan yang dulu butuh kesabaran berlapis kini bisa dipercepat, dan itu berlaku dua arah — peneliti menemukan celah lebih cepat, penyerang pun demikian.
Merek besar, dan satu model yang dikonfirmasi
Kaiser merilis daftar perangkat yang diduga terdampak di halaman qkaiser.github.io/broadcom-wps. Daftar itu memuat ratusan model router dari sekitar 28 merek, termasuk nama-nama yang akrab di rak toko elektronik Indonesia: ASUS, D-Link, Huawei, Netgear, TP-Link, dan ZTE.
Salah satu perangkat dalam daftar itu adalah router ZTE F680 v4, yang ditandai terkonfirmasi rentan di semua versi. Indosat tercantum sebagai salah satu operator yang menggunakan router tersebut.
Namun Kaiser mengingatkan agar tidak terburu-buru menyimpulkan. Kecocokan chip saja belum cukup untuk menyatakan sebuah perangkat pasti bisa dibobol. Yang menentukan adalah firmware — perangkat lunak bawaan router yang disiapkan masing-masing produsen atau penyedia layanan. Bisa jadi perangkat memakai chip Broadcom, tetapi firmware-nya sudah membawa perbaikan.
Bagi warga yang ingin memeriksa, langkah pertamanya sederhana: lihat label model di badan router, lalu cocokkan dengan daftar di halaman tersebut. Jika model tidak tercantum, bukan berarti otomatis aman; daftar itu menurut Kaiser belum lengkap.
Broadcom bilang sudah ditambal, peneliti tidak sepakat
Kaiser melaporkan temuannya ke Broadcom pada Juli 2026. Perusahaan menjawab bahwa patch sebenarnya sudah tersedia dan memintanya menghubungi produsen perangkat.
Menurut Kaiser, Broadcom mengaku sudah mengetahui bug ini sejak 2018. Perusahaan itu juga disebut sedang mengganti WPS Monitor — komponen lawas pengurus WPS — dengan perangkat lunak open-source bernama hostapd.
Secara resmi Broadcom menyatakan masalah itu sudah diperbaiki bertahun-tahun lalu. Kaiser membantahnya. Ia menilai patch 2018 tidak lengkap dan dirilis secara diam-diam.
Yang lebih rumit, hingga pemberitaan ini diturunkan celah tersebut belum tercatat di Common Vulnerabilities and Exposures (CVE) — daftar publik yang memberi nomor identitas bagi setiap celah keamanan yang sudah dikenali. Broadcom menolak mendaftarkannya dengan alasan perangkat lunak itu sudah lawas dan berada di luar masa dukungan. Padahal Broadcom termasuk pihak yang berwenang menerbitkan nomor CVE.
Karena itulah sebagian pengamat menyebut WPSplinter sebagai “forever day”: celah yang mungkin tidak akan pernah benar-benar ditambal pada perangkat yang sudah telanjur dijual ke rumah tangga.
Yang bisa dilakukan warga
Tidak ada tombol ajaib yang bisa ditekan untuk menutup celah ini. Yang bisa dilakukan adalah mengurangi kemungkinan dan mempercepat perbaikan.
Pertama, kenali perangkat sendiri. Catat merek dan tipe router — biasanya tertulis di stiker bagian bawah atau belakang. Untuk router dari penyedia internet, modelnya sering berupa perangkat gabungan modem–router (ONT) dengan port telepon.
Kedua, cocokkan dengan daftar terdampak. Jika model masuk daftar, hubungi penyedia layanan internet atau produsen dan tanyakan apakah firmware yang terpasang sudah mengandung perbaikan untuk masalah penyusunan ulang pesan WPS ini.
Ketiga, jangan berhenti pada “matikan WPS”. Langkah itu tetap baik untuk kebiasaan keamanan, tetapi berdasarkan temuan Kaiser tidak cukup untuk kasus ini.
Keempat, jika perangkat sudah berumur dan tidak lagi menerima pembaruan firmware, pertimbangkan menggantinya. Router yang tidak pernah diperbarui adalah pintu yang dibiarkan terbuka, dan kali ini pintunya berada di sisi yang tidak terlihat oleh penghuni rumah.
Kenapa ini urusan kampung, bukan cuma perusahaan
Di Tangerang Raya, router bukan hanya milik rumah tangga berlangganan internet pribadi. Ada RT/RW net yang menyalurkan koneksi ke puluhan rumah, warung kopi yang menyediakan Wi-Fi gratis, kos-kosan dengan satu acces point untuk banyak penghuni, hingga usaha kecil yang mengandalkan internet untuk menerima pesanan.
Pola seperti itu memperbesar dampak. Satu router yang diambil alih bisa menjadi titik awal untuk mengintip lalu lintas data perangkat yang terhubung, termasuk saat warga membuka aplikasi perbankan, mengirim dokumen, atau mengisi formulir layanan publik. Bukan karena data itu otomatis dicuri, tetapi karena posisi router memungkinkan hal itu terjadi bila kendalinya jatuh ke tangan yang salah.
Kabar baiknya, kesadaran bisa dimulai dari hal paling sederhana: mengetahui perangkat apa yang menyala di rumah sendiri. Selama ini router diperlakukan seperti meteran listrik — ada, bekerja, dan tidak pernah ditanya. Padahal ia adalah gerbang tempat seluruh lalu lintas digital keluarga lewat.
Perbaikan menyeluruh memang bergantung pada produsen chip, produsen perangkat, dan penyedia layanan internet. Tapi warga punya satu peran yang tidak bisa digantikan siapa pun: bertanya. Selama tidak ada yang menanyakan versi firmware ke penyedia layanan, router berumur 16 tahun tanpa tambalan itu akan terus menyala di ruang tamu, menjalankan tugasnya dengan tenang.
Sumber: Kompas.com — “Celah 16 Tahun Ancam Router Wi-Fi, Cek Apakah Perangkat Anda Masuk Daftar”